El ataque que subió la temperatura de los súper franceses: cómo unos controladores con software viejo abrieron la puerta al sabotaje
Al menos 350 supermercados en Francia perdieron mercadería y sufrieron incendios luego de que intrusos accedieran a los sistemas de refrigeración de Danfoss. Qué falló, por qué sigue vigente el riesgo y qué medidas pueden tomarse para evitarlo.
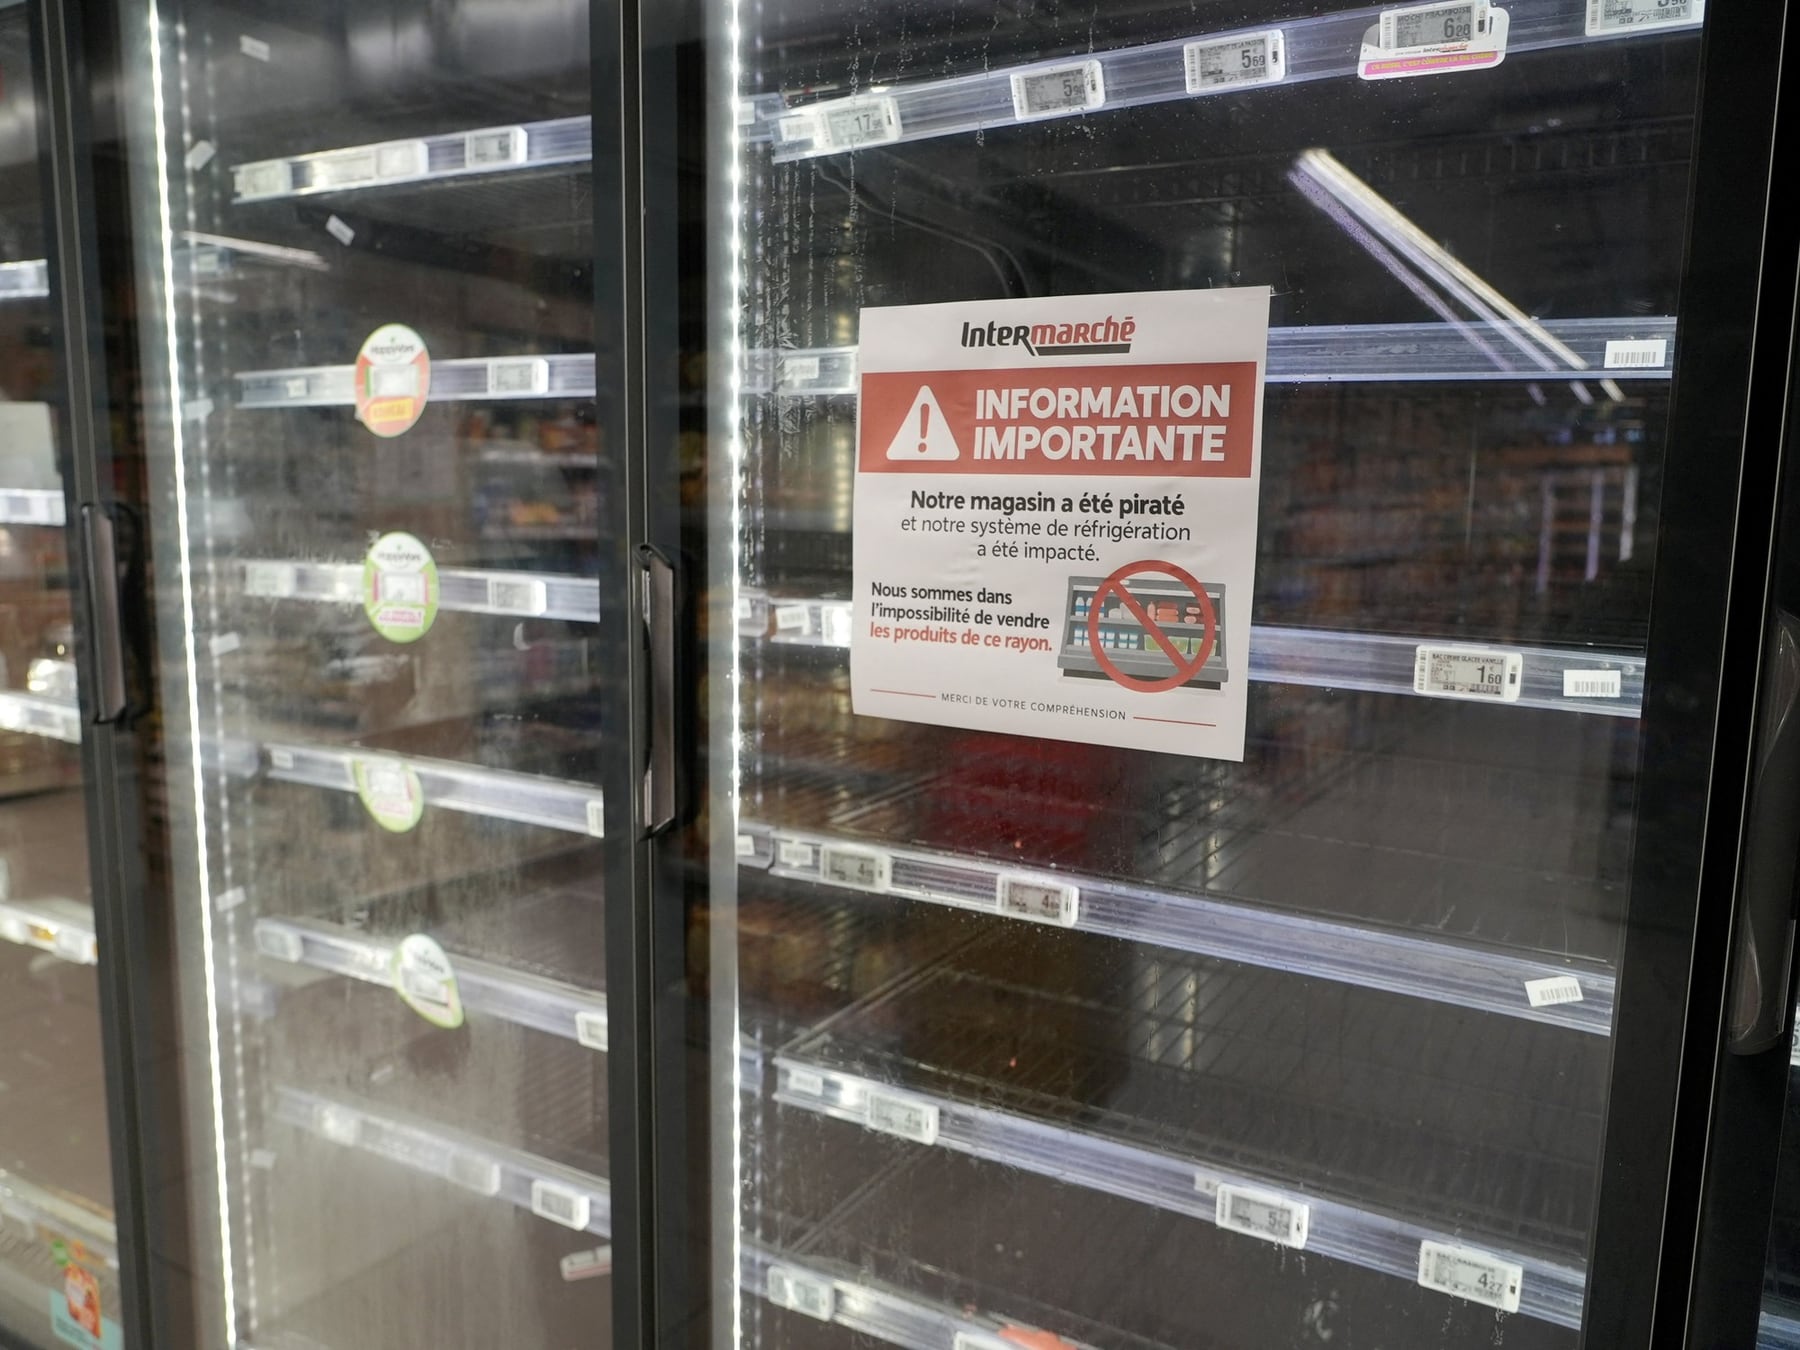
Las heladeras y cámaras frigoríficas de las cadenas de supermercados dejaron hace años de ser simples electrodomésticos: llevan incorporadas pequeñas computadoras que permiten supervisar temperaturas, compresores y ciclos de descongelamiento desde una consola central. Una empresa con decenas de locales puede así detectar fallas y hacer ajustes sin enviar técnicos a cada sucursal. Esa misma comodidad operativa fue, en el episodio que sacudió al comercio minorista francés, la puerta de entrada del ataque que arruinó mercadería y provocó incendios en al menos 350 supermercados.
Los controladores comprometidos pertenecen a la fabricante danesa Danfoss, especializada en refrigeración y automatización industrial. La compañía reconoció que varios de los equipos afectados utilizaban versiones antiguas de su firmware, es decir, el programa interno que hace funcionar al controlador, algunas ya sin soporte ni actualizaciones. Según un relevamiento realizado con la herramienta Shodan —un buscador que permite localizar dispositivos conectados a internet—, unas 4.500 interfaces de Danfoss eran visibles desde la red pública al momento del incidente, aunque no se determinó cuántas de ellas presentaban fallas realmente explotables.
Cómo funciona la vulnerabilidad
Para entender el caso conviene pensar en cada heladera o cámara frigorífica como si tuviera adosada una pequeña computadora, similar a un router de Wi-Fi doméstico, pero dedicada exclusivamente a medir temperatura y activar el compresor. Esa pequeña computadora se conecta a internet para que la casa central pueda revisar el estado de todas las sucursales desde un panel. Si esa conexión queda expuesta y el software interno no se actualiza, quien la encuentre puede intentar ingresar.
El especialista en ciberinteligencia Braian Arroyo aclara que encontrar un dispositivo expuesto no equivale automáticamente a controlarlo: Shodan puede mostrarnos dónde está esa puerta digital, pero eso no significa que tengamos la llave para abrirla. Para ingresar, un atacante necesita explotar una vulnerabilidad concreta, contar con credenciales filtradas o aprovechar una configuración insegura. En ocasiones, esos problemas permiten acceder incluso sin conocer la contraseña.
Una de las hipótesis más firmes apunta a fallas ya documentadas en el modelo Danfoss AK-SM 800A. El equipo de investigación Team82, de la empresa Claroty, identificó vulnerabilidades en ese controlador que permitían eludir la autenticación y ejecutar instrucciones en forma remota. Danfoss publicó actualizaciones para corregirlas, aunque las autoridades francesas aún no confirmaron oficialmente que esas fallas específicas hayan sido el vector utilizado en el ataque.
Qué pueden hacer los atacantes una vez dentro
- Modificar la temperatura de cámaras y heladeras, elevándola de manera progresiva hasta valores incompatibles con la conservación de alimentos.
- Alterar los ciclos de descongelamiento, un parámetro clave: si se desactiva o se programa de forma indebida, se generan escarchas que pueden bloquear ventiladores y disparan sobrecalentamientos.
- Desactivar alarmas y alertas, de modo que los responsables del local no reciban avisos de las anomalías en curso.
- Provocar incendios, como efectivamente ocurrió en varios locales, por el sobrecalentamiento de componentes pensado para operar en régimen mucho más bajo.
Los reportes del incidente indican que los cambios en los ciclos de descongelamiento elevaron de manera progresiva la temperatura hasta niveles que arruinaron mercadería fresca y congelada, y que en algunos casos se generaron focos de incendio por el sobrecalentamiento de los equipos. La investigación sigue en curso y todavía no se atribuyó públicamente la autoría del sabotaje.
Qué falta para que deje de ser un riesgo masivo
El episodio francés dejó al descubierto una deuda de mantenimiento que atraviesa a buena parte de la cadena de frío comercial. Para que un ataque de este tipo deje de ser viable hacen falta tres condiciones que todavía no se cumplen de forma generalizada. Primero, que los controladores se actualicen a versiones de firmware con los agujeros de seguridad ya parchados, algo que requiere personal técnico que visite cada local o conexiones remotas habilitadas por el fabricante. Segundo, que esos dispositivos dejen de estar visibles desde internet o, al menos, queden protegidos por redes privadas virtuales y autenticaciones robustas. Y tercero, que existan alertas tempranas que detecten cambios anómalos de temperatura antes de que la mercadería se pierda o se inicie un foco ígneo. Mientras esas tres patas no estén firmes, las cámaras frigoríficas seguirán siendo un eslabón tan crítico como expuesto dentro de la infraestructura digital de cualquier cadena de supermercados.
Comentarios
0Todavía no hay comentarios. Sé el primero.
Seguí leyendo
Adiós a las cafeteras clásicas: la nueva máquina que revoluciona 2025
Retratos noventeros en un clic: cómo la inteligencia artificial reescribe la estética de una foto